Виртуальная локальная сеть vlan
Содержание:
- Что важно учесть при создании таких страниц?
- Понятие беспроводной ЛС
- iPhone не находит WLAN. Решение проблемы
- Настройка VLAN100, все порты подключены в него.
- Тегирование и SEO
- Настройка маршрутизатора
- VLAN в коммутации
- 1.1. Общие сведения о технологии VLAN
- Протокол маркировки ISL
- Немного теории
- Идентификация VLAN по vlan id
- Тегирование vlan
- Устранение неполадок
- Настройка VLAN для управления и передачи данных
- Состояние портов
- Преимущества» технологии
- Версия Cisco
- Что такое WLAN в роутере
- Добавление интерфейса VLAN.
- Настройка беспроводного подключения
- Преимущества беспроводных ЛС
- Все выпуски
Что важно учесть при создании таких страниц?
В случае с псевдокатегориями существует множество нюансов
Здесь критически важно знать все подводные камни, в противном случае эта стратегия продвижения не только не даст результат, но и сможет навредить сайту
Корректно прописанные теги. При разработке псевдокатегорий первоочередное внимание уделяют созданию уникальных тегов Title, H1 и Description, чтобы поисковые системы смогли корректно проиндексировать все страницы и не стали воспринимать их как дубли. Сегментация по ограниченному набору признаков. При создании теговой страницы лучше использовать не более трех-четырех свойств продукта
Сегментация по ограниченному набору признаков. При создании теговой страницы лучше использовать не более трех-четырех свойств продукта.
- Хороший тег: «защищенные смартфоны с двойной камерой»
- Плохой тег: «недорогие защищенные смартфоны с большим экраном, ГЛОНАСС»
Перемножение свойств товара по схеме «все на все» не сулит ничего хорошего. Во-первых, вы получаете переспамленные заголовки. Во-вторых, чем больше признаков присутствует в теге, тем меньше товаров оказывается в исходной выдаче, что не нравится ни пользователям, ни поисковым системам.
Использование востребованных формулировок. Это то, о чем мы уже говорили выше. Приоритетная задача тегированной страницы — генерация трафика из поисковых систем. Соответственно, заголовок должен быть таким, каким его будут искать в Google и «Яндекс». Поэтому основные запросы всегда берут из семантики, а если придумывают самостоятельно — обязательно проверяют их на предмет частотности.
Корректная структура URL. В урле такие страницы лучше оформлять не тегом, а как обычную категорию. Этот неочевидный нюанс важен с точки зрения SEO. Так уж сложилось, что поисковые системы не любят теги. В самой логике тегирования нет ничего плохого, но то, как это реализовано на большинстве сайтов у поисковиков вызывает вопросы. Речь идет о пустых страницах, нерелевантной выдаче и других последствиях автоматизированной штамповки тегов. В общем, для поисковиков — это сомнительная история, и лишний раз лучше не показывать теги в структуре урла.

Понятие беспроводной ЛС
ЛС, которая раньше называлась локальной вычислительной сетью, поскольку объединяла настольные компьютеры в учреждениях, теперь используется повсеместно. Если классифицировать ЛС по типу физической среды для передачи оцифрованной информации, то получим две группы — беспроводные и проводные ЛС.
Широкое распространение получили беспроводные сети, устройства которых взаимодействуют через радиоканал, отвечающий стандарту IEEE 802.11
, иначе называемый Wi-Fi («вайфай»), по-английскиWireless Fidelity — «беспроводная точность» , что по признанию разработчиков в данном контексте бессмысленно. Сокращение Wi-Fi просто пришлось на слух и было принято как бренд новой технологии.
iPhone не находит WLAN. Решение проблемы
Сначала следует проверить, активирован ли на устройстве поиск сети WLAN. Вы могли его выключить, например, случайно переключив смартфон в режим полета. Проверить это вы можете в контрольном центре, посмотрев, активирован ли значок WLAN. Вы также можете перейти в настройки телефона, а затем в настройки WLAN, где будет видно, активирован ли поиск сети WLAN.
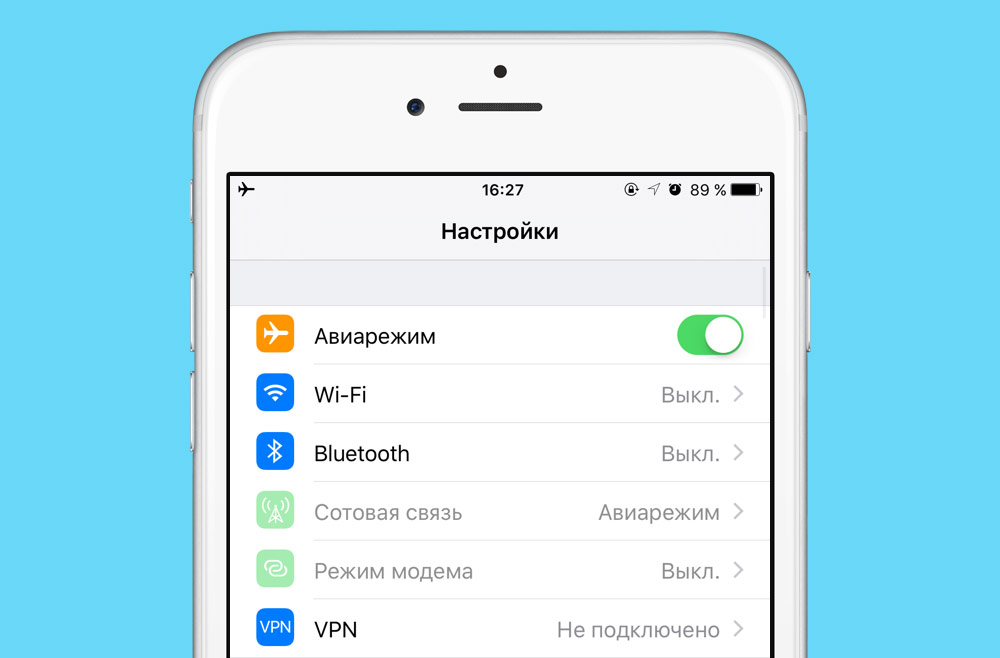 Если проблема заключалась не в этом, попробуйте другие опции. Деактивируйте, а затем повторно активируйте WLAN на вашем iPhone, тогда ваше устройство должно само зарегистрироваться в сети.
Если и это не помогло, нажмите на голубую стрелку или на три «i», в зависимости от версии iOS. Нажмите на опцию отключения от выбранной сети. В качестве альтернативы, вы можете проделать то же самое через общие настройки меню и сброс сети. Теперь снова выключите и включите ваш iPhone.
Возможно также, что проблема заключается в вашем маршрутизаторе или домашней сети. Проверьте, могут ли другие ваши устройства подключиться к сети. Если нет, то выключите маршрутизатор и снова включите его через пару секунд.
Если же и теперь iPhone не может подключиться к WLAN, то, возможно, необходимо обновление системы. Это можно сделать через общие настройки, обновление системы. Там же вы сразу увидите, требуется ли обновление системы.
Настройка VLAN100, все порты подключены в него.
Согласно нашей схеме, нам нужно принять два тега: 100 и 99. Первый для ПК, второй для управления самим коммутатором (service tag). Создадим bridge.

Добавим в него tagged ether1.

Untagged ether2, ether3. Указав PVID 100 на вкладке VLAN.

Переходим в вкладку VLANs бриджа. Указываем тегированные и не тегированные порты. В нашем случае tagged ether1, untagged ether2 и ether3.

Добавляем VLAN для управления.

Перепроверив, включаем фильтрацию.

Далее нужно получить адрес из сети управления.

Повесим DHCP-Client на него.

После чего мы удачно получили адрес.

Далее нам нужно включить наши ПК и проверить какие адреса мы получили на них.

Тегирование и SEO
Для популярных сочетаний характеристик того или иного товара создают отдельные страницы. Они попадают в индекс и ранжируются по этим запросам в первую очередь. Например, если пользователь введет в поисковую строку «Безрамочные смартфоны с большим аккумулятором», и в вашем магазине создана такая псевдокатегория, скорее всего именно она окажется в топе выдачи.
В зависимости от типа коммерческой ниши ценность тегированных страниц проявляется по-разному. Например, магазины одежды получают больше возможностей для сочетания характеристик своих товаров, соответственно у них больше шансов побороться за поисковую выдачу. Они могут создавать подборки под разные комбинации запросов, объединяющих 3-4 характеристики: «длинные платья черного цвета», «белые блузки с коротким рукавом», «белое вечернее платье с вырезом на спине» и т.д.

Тегированная страница в выдаче Google
Сегодня создание таких страниц — это, пожалуй, самая эффективная SEO-стратегия, позволяющая конкурировать с брендами-гигантами и получать свою долю поискового трафика по нишевым запросам
В то же время важно понимать, что создание псевдокатегорий — это не бессмысленная штамповка страниц под разные комбинации свойств товара. Как и во всем остальном SEO, здесь важен предварительный анализ, грамотный подход к оптимизации страниц и знание множества подводных камней
Обо всем этом — во второй части нашей статьи.
Настройка маршрутизатора
Заходим в настройки и обзываем его исходя из картинки:
Так как маршрутизатор подключен к центральному коммутатору, то шлюзы у нас будут не физические, а виртуальные (сабинтерфейс), так как мы ведь не подключили компьютеры напрямую к маршрутизатору. Для этого надо на маршрутизаторе настроить три этих самых сабинтерфейса – ведь у нас 3 VLAN и 3 подсети:
Теперь создаем виртуальный шлюз для второй подсети
Обратите внимание, что для порта мы прописываем команду: «0/0.3». Хотя в прошлых коммутаторах мы явно указывали порт
Все это из-за того, что за шлюз будет отвечать, как раз вот этот маршрутизатор, который не подключен напрямую к устройствам.
Осталось создать шлюз для последней подсети:
Чуть не забыл сказать – маршрутизатор мы подключим к 24 порту центрального коммутатора. Теперь нам нужно разрешить отправлять пакеты всех вланов на маршрутизатор через 24 порт, к которому мы и подключились:
Не забываем указать «транковое» тегирование, ведь пакеты будут идти на сетевое устройство, а не на компьютер:
Все VLAN можно прописать просто через запятую:
Теперь, например, если отправить пакет данных из первого компьютера к пятому, произойдет следующее:
- Отправка будет осуществлена по IP адресу с 192.168.1.1 (комп 1) на адрес 192.168.3.2 (комп 5).
- Первый комп вообще не понимает: «кто это вообще такой?», – и поэтому он отправляет пакет своему центральному шлюзу (192.168.1.1). Он отправляет пакет по протоколу ARP, используя MAC-адрес, чтобы запрос точно дошел до шлюза.
- Пакет доходит до центрального свича, далее идет к маршрутизатору. И потом ответ идет обратно до первого компа.
- Теперь первый комп понимает – где находится пятый и отправляет пакет по протоколу ICMP.
- Пакет доходит обратно до маршрутизатора. Роутер не знает ничего про пятый комп (192.168.3.2), но знает про коммутатор (SW3) и отправляет туда запрос.
- Коммутатор уже связывается с 5 компом, который отправляет ответ обратно.
- Но ответ доходит только до маршрутизатора, который записывает данный IP адрес в свою таблицу.
- Как видите, ответ все никак не может дойти до первого компа, хотя запрос уже был отправлен ранее. Тогда он отправляет новый пакет запросов, и вот уже тот через маршрутизатор идет до 5-го компьютера.
Именно так заполняется таблица маршрутизации. Такой долгий путь обычно начинается в самом начале. Впоследствии маршрутизатор помогает общаться всем компьютерам именно через канальный уровень.
VLAN в коммутации
Virtual LAN или VLAN – технология логической группировки сетевых узлов и ресурсов в виртуальные сети. VLAN позволяют сегментировать единый широковещательный домен на более мелкие. При получении ethernet-фрейма коммутатор тэгирует (энкапсулирует) фрейм соответствующим идентификатором vlan. Любой порт коммутатора может принадлежать только одному VLAN, при этом трафик разных VLAN изолирован друг от друга. Наиболее распространенный протокол энкапсуляции vlan — IEEE 802.1q.
Перед тем как отправить тегированный фрейм с порта, коммутатор очищает фрейм от тэга. Такие порты называются порты в режиме доступа (access) в терминологии Cisco.
Для передачи тегированных фреймов между коммутаторами используются порты в режиме транк (trunk). Поскольку фреймы передаются с тегами, соседние коммутаторы разбирают фреймы в соответствующие VLANы и сегментация сохраняется.
Транк порты позволяют передавать также один нетегированный vlan — его называют Native. Любой нетегированный фрейм полученный по транк-порту трактуется как native vlan.
VLAN-ID может принимать значения 1-4096. Номера 1002-1005 зарезервированы под fddi и token-ring.
Команды настройки Vlan на коммутаторе с cisco IOS
Создание необходимых VLAN’ов
 en 	! Переход в привилегированный режим
 conf t	! Переход в режим конфигурирования
 vtp mode transparent	! Переключение VTP в прозрачный режим
 vlan 5,15,20-25  	! Создание VLAN с номерами 5,15,20-25
Создание интерфейса управления
 int vlan 5	  ! Создание менеджмент-интерфейса на Vlan 5
 ip address 1.1.1.10 255.255.255.0 	! Задание ip адреса и маски
 no shut	! Включение интерфейса
ip default-gateway 1.1.1.1 ! Задание шлюза
Настройка портов доступа
 int fa 0/10	! Переход к настройкам порта FastEthernet с номером 10
 switchport mode access	! Переключение порта в режим access
 switchport access vlan 15	! Переключение порта в VLAN номер 15
Настройка магистральных портов
 int gi 0/1	! Переход к настрокам порта GigabitEthernet 0/1
 switchport trunk encapsulation dot1q	! включение энкапсуляции 802.1q
 switchport mode trunk	! Переключение порта в режим trunk
 switch trunk allow vlan 5,20-25	! Задание списка допустимых VLAN в транке
1.1. Общие сведения о технологии VLAN
VLAN (Virtual Local Area Network) — это технология, позволяющая объединять устройства в сети в сегменты на основе функций, приложений или требований управления. Виртуальные сегменты могут формироваться в независимости от физического расположения устройств. VLAN имеют те же свойства, что и физические LAN, за исключением того, что VLAN представляет собой логическое объединение, а не физическое. Поэтому во VLAN можно объединять устройства, независимо от того, где они находятся физически, а широковещательный, многоадресный и одноадресный трафик в одном VLAN отделен от других VLAN.
Стандарт IEEE 802.1Q определяет процедуру передачи трафика VLAN.
Основная идея технологии VLAN заключается в том, что большая локальная сеть может быть динамически разделена на отдельные широковещательные области, удовлетворяющие различным требованиям, каждый VLAN представляет собой отдельный широковещательный домен.

Рисунок 19.1 — логическое разделение сети на VLAN
Благодаря этим функциям технология VLAN предоставляет следующие возможности:
— Повышение производительности сети;- Сохранение сетевых ресурсов;- Оптимизация сетевого управления;- Снижение стоимости сети;- Повышение безопасности сети;
Ethernet-порт коммутатора может работать в трех режимах: Access, Trunk и Hybrid, каждый режим имеет различный метод обработки при передаче кадров с тэгом или без.Порт в режиме Access относится только к одному VLAN, обычно используется для подключения конечных устройств, таких как персональный компьютер или WI-FI маршрутизатор в квартире или офисе.Порт в режиме Trunk относится к нескольким VLAN и может принимать и отправлять кадры одновременно в нескольких VLAN. Обычно используется для соединения коммутаторов.Порт в режиме Hybrid, также как и Trunk, относится к нескольким VLAN и может принимать и отправлять кадры одновременно в нескольких VLAN. Может использоваться как для подключения персональных компьютеров, так и для соединения коммутаторов.Ethernet-порты в режимах Hybrid и Trunk могут принимать данные одним, но отправляют разными способами: Hybrid порт может отправлять пакеты в нескольких VLAN в нетэгированном виде, в то время как Trunk может отправлять трафик в нескольких VLAN только с тэгом, за исключением nativeVLAN.
Протокол маркировки ISL
ISL (межсетевой коммутатор) – это собственный протокол Cisco, используемый только для каналов Gigabit Ethernet в качестве коммутаторов и роутеров, и называется «внешней маркировкой». Это означает, что протокол Ethernet не изменяет кадр, в нем есть тег VLAN, и он включает в себя новый 26-байтовый заголовок, добавляя последовательность проверок 4-байтового кадра (FCS) в конце поля. Несмотря на эту дополнительную нагрузку, ISL поддерживает до 1000 VLAN и не создает задержек при передаче данных между магистральными линиями.
Cisco, когда он настроен на использование ISL, применяет в качестве протокола маркировку транка. ISL и поля FCS могут иметь длину 1548 байт при максимально возможном размере кадра 1518 байт, что делает ISL «гигантским» кадром. Кроме того, он использует связующую сеть (PVST) в каждой виртуальной линии. Этот метод позволяет оптимизировать размещение корневого коммутатора для доступной линии.
Немного теории
VLAN – виртуальная локальная сеть, которая реализуется на роутерах и свитчах на втором уровне модели OSI путем расширения стандартного кадра Ethernet 4-ех байтовым полем. 3 бита выделены под Priority, 1 под CFI и 12 бит на VID.

VID – это VLAN ID, идентификатор который может принимать до 4096 значений. В отличие от устройств компании, чье название начинается с Cisco, на Mikrotik можно задавать любое значение от 0 до 4095. Т.е. эта та штука, которая делит одну плоскую широковещательную сеть на разные.
Если вы хотите углубить свои знания по работе с роутерами MikroTik, то наша команда рекомендует пройти курсы которые сделаны на основе MikroTik Certified Network Associate и расширены автором на основе опыта . Подробно читайте .
Порты – существует 2 вида в понятии Mikrotik. Tagged и Untagged. Или проще говоря Tagged – транковые или же uplink, смотрящие на роутеры и свитчи. Untagged – порты доступа (принтеры, компьютеры, серверы) т.е. оконечные устройства.
Ранее я говорил, что есть два вида реализации на трех типах устройств. Первая – программная реализация она везде одинакова и настраивается в bridge, вторая – аппаратная. В первом случае, обработка трафика идет через центральный процессор, во втором – обработкой трафика занимается свитч чип. Но в свитчах 3XX серии настройка именно через меню Bridge.
Из-за того, что чипов много и разных, существуют 3 подхода к реализации:
- Роутеры и SOHO устройства – это устройства на чипах Atheros 8227, Atheros 8327 и не только, в которых аппаратная реализация находится в меню Switch. Подробнее можно ознакомиться
- CRS1XX/2XX серии – устройства с 24-мя портами на борту, в которых аппаратная реализация находится в меню Ознакомиться с функциями чипа можно
- CRS3XX серии – устройства с мощным чипом коммутации, в котором аппаратная реализация находится в bridge. Ознакомиться с функциями чипа можно
Вышесказанное может сбить с толку. В первом и втором типе, порты нужно добавлять в Bridge, а настраивать в меню Switch. Но если у вас один порт, который используется для tagged трафика, то добавлять не нужно, просто вешаете на него VLAN-ы. Здесь подразумевается, что это устройство скорее всего роутер. Но если вы добавили все порты в Bridge, и настраиваете в меню Bridge, то вы отключите HW Offload и задействуется ЦП. В третьем типе, все настраивается в Bridge и это будет аппаратная реализация.
Всегда следите за аппаратной разгрузкой, если вы включили функционал, который не поддерживается чипом, разгрузка выключится и трафик побежит через процессор.

В данной инструкции мы остановимся на свитчах третьей серии и будем настраивать Mikrotik VLAN через Bridge для нескольких сценариях:

- Только VLAN100 и все порты подключены в него;
- Только VLAN200 и все порты подключены в него;
- На коммутаторе VLAN100 и VLAN200;
- Управления VLAN99 и VLAN.
Идентификация VLAN по vlan id
Для идентификации каждого такого домена сетевое оборудование нуждается в определенных числовых метках – vlan id. Каждый vlan id соответствует определенному vlan, то есть определенной подсети конкретного отдела или подразделения. В отличие от собственных стандартов конфигурации VLAN, таких как ISL для Cisco, международный стандарт 802.1Q очень широко используется практически на любом сетевом оборудовании и оперирует понятием vlan id, тегируя им фреймы данных для определения принадлежности к конкретному vlan.

Согласно стандарту, vlan id может принимать значения в диапазоне от 0 до 4095, резервируя vlan id 1 как vlan по умолчанию. Также зарезервированы такие значения vlan id, как 1002 и 1004 для FDDI-сетей, 1003 и 1005 – для сетей Token Ring, но ввиду малой востребованности данного типа сетей, практически не используются.
Тегирование vlan
В целом, для понимания процесса тегирования, нужно разделять пакеты данных на входящие (входящие «с сетевого провода») и исходящие (исходящие «в провод»).

Входящие нетегированные пакеты, поступающие на порт, помещаются в так называемый «родной» vlan. Если коммутатор настроен на использование нескольких vlan, вам необходимо указать, к какому именно vlan принадлежит входящий нетегированный пакет.
Входящие тегированные пакеты, поступающие на порт, будут тегированы, и больше ничего вы не сможете с ними сделать. Если коммутатор не умеет работать с тегированием и не знает точной информации о vlan, он будет отбрасывать такие пакеты. Также можно принудительно указать коммутатору принимать только тегированные или же нетегированные пакеты.
Для исходящих нетегированных пакетов вы можете выбрать один vlan на каждом порту, где пакеты тегироваться не будут, т.к. хосты обычно не поддерживают тегирование и не смогут расшифровать такой пакет. Примером такого хоста является ПК, принтер и т.п.
Для исходящих нетегированных пакетов процесс происходит так: вам нужно указать коммутатору, какие из vlan-ов нужно сделать доступными на порту, и если их более одного, то все, за исключением одного, будут тегироваться в любом случае.
Устранение неполадок
Поиск и устранение неполадок в сетях PVLAN
В данном разделе описаны некоторые основные проблемы, которые возникают во время конфигурации PVLAN.
Проблема 1
Отображается следующее сообщение об ошибке. %PM-SP-3-ERR_INCOMP_PORT: <mod/port> is set to inactive because <mod/port> is a trunk port
Объяснение. Из-за ограничений аппаратного обеспечения модули коммутаторов Catalyst 6500/6000 10/100-Mbps ограничивают конфигурацию изолированного или общего порта VLAN, если порт в специализированной интегральной схеме одного COIL является магистралью, назначением SPAN или случайным портом PVLAN. (Специализированная интегральная схема COIL контролирует 12 портов на большинстве модулей и 48 портов на модуле Catalyst 6548.)
Процедура разрешения. Если нет поддержки на порте PVLAN, выберите порт в другой ASIC на данном или на другом модуле. Чтобы возобновить деятельность портов, удалите конфигурацию изолированного или общего порта VLAN и выполните команды shutdown и no shutdown.
Примечание. В ПО Cisco IOS версии 12.2(17a)SX и более поздних ограничение 12 портов не применяется к коммутирующим модулям WS-X6548-RJ-45, WS-X6548-RJ-21 и WS-X6524-100FX-MM Ethernet.
Проблема 2
В процессе конфигурации PVLAN может отобразится одно из следующих сообщений.
Настройка VLAN для управления и передачи данных
В качестве примера возьмем схему с двумя VLAN:
- VLAN 100 — для управления устройством.
- VLAN 200 — для передачи данных.
Настройка осуществляется в следующей последовательности:
- .
- .
- .
Настройка матрицы связей
В разделе «Коммутатор» → «Матрица связей» настройте схему связей.

Рисунок — Настройка матрицы связей
Настройка управления
Для VLAN управления устройством InfiLINK XG необходимо связать IP-адрес интерфейса с VLAN.
В разделе «Сетевой доступ» → «Настройки сети», добавьте IP-адрес и свяжите его с VLAN 100, нажмите кнопку «Применить».

Рисунок — Связь IP-адреса VLAN 100
- В разделе «Коммутатор» установите флажок в поле «Коммутация на основе VLAN включена».
- Добавьте VLAN 100 и разрешите ему проходить через порты «ge0», «mgmt» и «radio».
- Установите режим «off» на всех портах «Default VLAN».

Рисунок — Настройка управления
Настройка передачи данных
Добавьте VLAN 200 и разрешите ему проходить через порты «ge0» и «radio», нажмите кнопку «Применить».

Рисунок — Настройка передачи данных
Состояние портов
Порты коммутатора, в зависимости от выполняемой операции с VLAN’ами, делятся на два вида:
- тегированный (он же транковый порт, trunk, в терминалогии cisco) — порт, который пропускает трафик только с определенным тегом;
- нетегированный (он же аксесный, access, в терминалогии cisco) — входя в данный порт, нетегированный трафик «обертывается» в тег.
По назначению порта в определённый VLAN существует два подхода:
- Статическое назначение — когда принадлежность порта VLAN’у задаётся администратором;
- Динамическое назначение — когда принадлежность порта VLAN’у определяется в ходе работы коммутатора с помощью процедур, описанных в специальных стандартах, таких, например, как 802.1X.
Преимущества» технологии
К основным преимуществам такого технологического решения можно отнести следующее:
- Удобство. Это преимущество касается как владельцев сети, так и конечных пользователей. Для первых установка и настройка WLAN обходится дешевле, нежели прокладка кабеля. Кроме того, в отдельных случаях монтаж кабеля просто нецелесообразен или невозможен из-за особенностей рельефа, расположения строений и коммуникаций. Пользователи получают возможность использования стабильно высокой передачи данных на определенной территории охвата.
- Увеличение сети. Технология легко поддается расширению за счет установки дополнительных точек доступа.
- Мобильность. Покрытие практически игнорирует препятствия, что позволяет одинаково успешно пользоваться сетью в движении, на разных этажах или уровнях, в разных помещениях.
- Простота монтажа. Построение осуществляется гораздо легче по сравнению с прокладкой кабелей.
- Высокая скорость и значительный охват. Скорость сопоставима со скоростью при кабельном подключении и достигает 100 Мбит/с. Уверенный прием сигнала осуществляется в радиусе 150 м, при этом наличие дополнительных точек доступа может расширить и более.
- Одновременная работа нескольких абонентов с одинаковым уровнем сигнала для каждого.
- Унификация. Влан прекрасно совместима с многочисленными устройствами самых разных производителей.
Версия Cisco

Cisco под “trunk’ом” понимает канал типа “точка-точка” (канал связи, напрямую соединяющий два устройства), который соединяет коммутатор и другое сетевое устройство, например еще один коммутатор или маршрутизатор. Его задача – передавать трафик нескольких VLAN через один канал и обеспечивать им доступ ко всей сети. В простонародии называется «транком», что логично.
Начнем с того, что такое VLAN?
VLAN расшифровывается как Virtual local area network или виртуальная локальная сеть. Это технология, которая позволяет разделить одну физическую сеть на несколько логических, работающих независимо друг от друга. Например, есть на предприятии отдел кадров, бухгалтерия и IT-отдел. У них есть свои коммутаторы, которые соединены через центральный коммутатор в единую сеть, и вот сети этих отделов и нужно отделить друг от друга. Тогда-то на помощь и приходит технология VLAN.
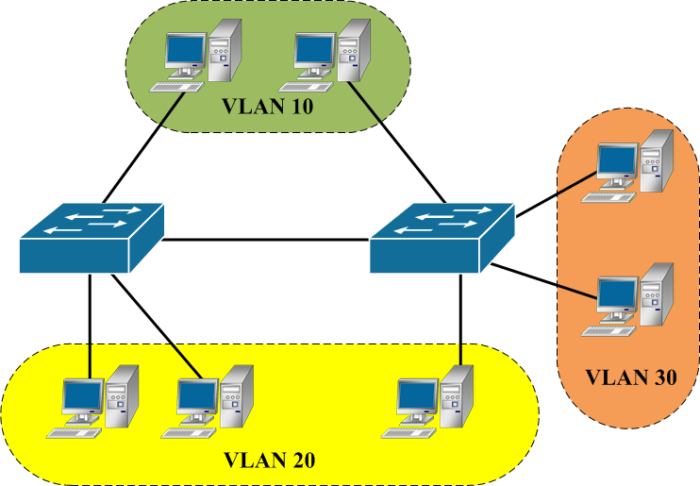
Так выглядит сеть, разделенная на VLAN’ы (виртуальные сети).
Часто для обозначения VLAN’а используют разные цвета.

Так порты, обозначенные зеленым цветом, входят в один VLAN, а порты, обозначенные красным цветом, в другой. Тогда компьютеры, которые находятся в одном VLAN’е, могут взаимодействовать только друг с другом, а с компьютерами, входящими в другой VLAN, не могут.
Перемены в таблице коммутации в VLAN
При создании VLAN’ов в таблицу коммутации у коммутаторов добавляется еще одно поле, в котором указываются идентификаторы VLAN. Упрощенно это выглядит так:
Тут мы видим, что порты 1 и 2 принадлежат VLAN’у 2, а порты 3 и 4 – VLAN’у 10.
Идем дальше. На канальном уровне данные передаются в виде кадров (фреймов). При передаче кадров от одного коммутатора к другому нужна информация о том, к какому VLAN’у принадлежит тот или иной кадр. Эту информацию добавляют в передаваемый кадр. На данный момент для этой цели используют открытый стандарт IEEE 802.1Q. Пошаговая эволюция кадра в VLAN
- Компьютер генерирует и отправляет обычный кадр (фрейм, он же пакет канального уровня, т.е. уровня коммутаторов), ничего не добавляя. Этот кадр выглядит так:
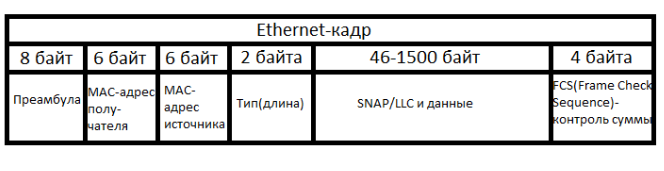
- Коммутатор получает кадр. В соответствии с таблицей коммутации, он понимает, с какого компьютера пришел кадр, и к какому VLAN’у принадлежит этот компьютер. Тогда коммутатор сам добавляет в кадр служебную информацию, так называемый тег. Тег – это поле после MAC-адреса отправителя, в котором содержится, грубо говоря, номер VLAN’а. Так выглядит кадр с тегом:
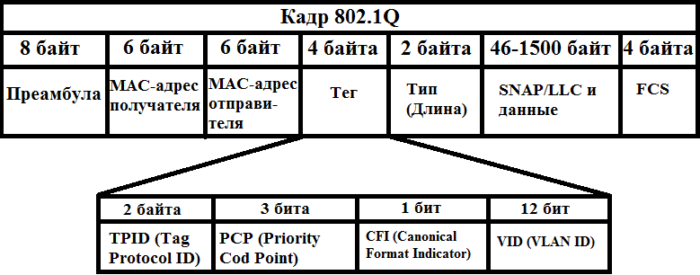
Затем коммутатор отправляет этот кадр на другой коммутатор.
-
Коммутатор, который принимает кадр, извлекает из него информацию о VLAN, то есть понимает, на какой компьютер нужно передать этот кадр, удаляет всю служебную информацию из кадра и передает его на компьютер получателя.
-
На компьютер получателя приходит кадр уже без служебной информации.
Теперь возвращаемся к нашему “trunk’у”. Порты коммутатора, поддерживающие VLAN можно разделить на две группы:
- Тегированные порты (или trunk-порты у Cisco)
- Нетегированные порты (или access порты)
Нас интересуют тегированные порты или trunk-порты. Они как раз и служат для того, чтобы через один порт можно было передавать данные, принадлежащие к разным VLAN и получать данные нескольких VLAN на один порт (мы помним, что обычно порты из разных VLAN друг друга не видят).
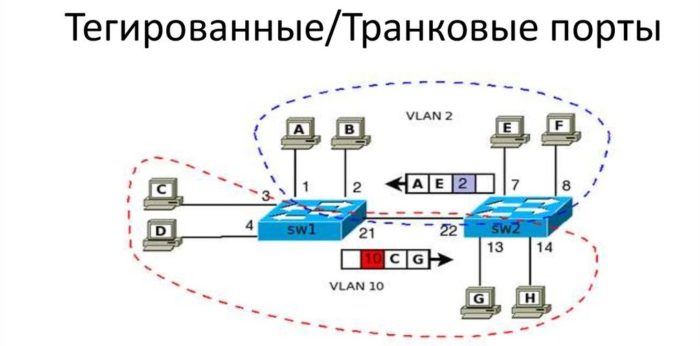
На этом рисунке тегированными являются порты номер 21 и 22, которые соединяют два коммутатора. Через них и будут проходить кадры, например, от компьютера Е к компьютеру А, которые находятся в одном VLAN’е, по схеме, которая описана выше.
Так вот, канал связи между этими портами у Cisco как раз и называется “trunk’ом”.
Что такое WLAN в роутере
Для начала разберем, что такое WLAN на модеме, и с чем «его едят». В качестве главной точки в WLAN-сети используются беспроводные маршрутизаторы (роутеры). В основе функционирования лежит стандарт IEEE 802.11, а сама система продается под более известным брендом Wi-Fi.
При рассмотрении вопроса, что значит WLAN на роутере, важно разобраться и в принципе работы системы. Здесь используются радиоволны, которые проходят сквозь стенки, перекрытия или иные препятствия
Диапазон и область охвата составляет до 160 м в зависимости от типа роутера и имеющихся на пути сигнала помех.
Еще один момент — кнопка WLAN на роутере. Она применяется не на всех маршрутизаторах и предназначена для включения опции. Также имеется индикатор WLAN, но его обозначение может отличаться. Его изображение имеет вид нескольких полукруглых волн (символ Wi-Fi). В нормальном режиме индикатор должен светиться или мигать.
Добавление интерфейса VLAN.
Пожалуй самое простое. Через Winbox выбираем раздел Interface в нём жмём кнопку добавления интерфейс (+) и выбираем VLAN.
В появившемся окошке достаточно заполнить три поля:
- Name — имя нового интерфейса;
- VLAN ID — собственно метка VLAN;
- Interface — порт на котором будем смотреть VLAN.
Если хотим выполнить эту же операцию в терминале — набираем команду interface vlan add name=VLAN-141-Env interface=ether4 vlan-id=141. По сути тоже самое.

Затем в IP — Addreses не забываем интерфейсу присвоить IP Адрес.
Есть один нюанс в этом простом действии, если Вам надо добавить интерфейс VLAN на slave порт, то добавлять его следует на master порт.
На этом всё.
Настройка беспроводного подключения
При приобретении смартфонов от китайских производителей многие пользователи не принимают во внимание имеющуюся почти во всех мобильных устройствах технологию Wi-Fi, дающую возможность пользоваться интернетом через хот-споты или точки доступа. Сейчас очень многие заведения предоставляют возможность бесплатного пользования интернетом
Но как же активировать данную функцию в своем телефоне? В приведенной ниже инструкции рассказано как за пару минут настроить в своем Lenovo беспроводную связь с интернетом
Сейчас очень многие заведения предоставляют возможность бесплатного пользования интернетом. Но как же активировать данную функцию в своем телефоне? В приведенной ниже инструкции рассказано как за пару минут настроить в своем Lenovo беспроводную связь с интернетом.
- Необходимо, чтобы в смартфоне была заранее произведена настройка GPRS.
- В меню устройства следует найти иконку Wi-Fi или WLAN.
- Открыть, и появившемся меню выбрать «Поиск доступных сетей».
- Выбрать значок не заблокированной сети.
- В опциях о.
Если все выполнено верно, то смартфон Lenovo подключится к свободной сети и на экране соответствующая иконка приобретет зеленый или синий цвет. После того, как такое подключение произведено, необходимо зайти в браузер и пользоваться Интернетом.
В опциях необходимо выбрать профиль сети и «Режим профиля» нажать кнопку «Пользовательские настройки». Далее требуется осуществить выбор SIM-карты, через которую будет происходить выход в интернет, и в «Профиль Java для СИМ» нажать WLAN и ОК, затем выбрать «Запуск». На этом подключение окончено, и теперь можно свободно пользоваться интернетом.
Преимущества беспроводных ЛС
Беспроводные ЛС экономят средства за счет отсутствия необходимости в прокладке и монтаже кабелей и разъемов для подключения. Преимущества
WLAN:
- где бы ни находился пользователь в пределах действия соты Wi-Fi, он всегда имеет свободный доступ к интернету;
- точка доступа организуется просто и достаточно быстро;
- простота и скорость организации беспроводной ЛС определяют малые затраты на её применение;
- при необходимости подключения большего числа клиентов сеть легко масштабируется в сторону увеличения охвата и пропускной способности;
- беспроводная ЛС совместима с мобильными устройствами различных моделей.
Всё это позволяет эффективно применять WLAN для обеспечения интернетом всех членов семьи,
проживающих в квартире или на даче.
Все выпуски
6. Сети для самых маленьких. Часть шестая. Динамическая маршрутизация5. Сети для самых маленьких: Часть пятая. NAT и ACL4. Сети для самых маленьких: Часть четвёртая. STP3. Сети для самых маленьких: Часть третья. Статическая маршрутизация2. Сети для самых маленьких. Часть вторая. Коммутация1. Сети для самых маленьких. Часть первая. Подключение к оборудованию cisco0. Сети для самых маленьких. Часть нулевая. Планированиепрошлом выпуске
- проблему широковещательного шторма
- работу и настройку протокола STP и его модификаций (RSTP, MSTP, PVST, PVST+)
- технологию агрегации интерфейсов и перераспределения нагрузки между ними
- некоторые вопросы стабильности и безопасности
- как изменить схему существующей сети, чтобы всем было хорошо
Запоминание адресов и перенаправление пакетовранееshow mac address-tableзащита от петель