Отключаем secure boot в bios
Содержание:
- Как отключить Secure Boot
- Как отключить Secure Boot на ноутбуке Toshiba. Утилита InsydeH20 setup utility
- Как отключить опцию Secure Boot на ноутбуке HP
- Как отключить опцию Secure Boot на ноутбуке Samsung. Aptio Setup Utility
- Как отключить опцию Secure Boot на ноутбуке Packard Bell
- Как отключить Secure Boot на стационарном компьютере
- Информация по UEFI Secure Boot
- ASRock motherboards
- Как отключить UEFI/Secure Boot (разблокировать BIOS)?
- How Does Secure Boot Work?
- Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
- Исправление неполадок
- Активируйте программный модуль TPM
- Security implications in Machine-Owner Key management
- What is UEFI Secure Boot?
- MSI motherboards
- Примеры отключения Secure Boot на разных ноутбуках и материнских платах
- Вариант отключения на устройствах Hewlett-Packard
- Trusted Boot
- Как отключить Secure Boot в BIOS ноутбука
- Заключение
Как отключить Secure Boot
Как отключить Secure Boot на ноутбуке Toshiba. Утилита InsydeH20 setup utility
опять же с помощью стрелок выбираем Disabled (отключено)
и жмём Enter. Такими нехитрыми действиями мы смогли отключить Secure Boot в БИОСе UEFI.
Но это ещё не всё, теперь нам нужно включить режим «режим совместимости с другими операционными системами. Идём в раздел „Advanced» находим опцию «System configuration»
и заходим в неё, здесь выбираем опцию «Boot Mode» или «OS Mode Selection», и ставим её вместо положения UEFI OS (может быть UEFI BOOT) в положение «CSM Boot» или «UEFI and Legacy OS», «CMS OS»
Чтобы наши изменения вступили в силу сохраняем наши изменения в БИОС, нажимаем F10,
затем соглашаемся Yes и жмём Enter
происходит перезагрузка. Вот теперь мы сможем загрузить наш ноутбук с установочного диска с любой операционной системой. Далее можете войти в меню загрузки ноутбука (обычно нужно жать при включении клавишу ESC или F10) и выбрать вашу (уже подсоединённую) загрузочную флешку с операционной системой или установочный диск, если не знаете как это сделать читайте нашу статью Как загрузить любой ноутбук или компьютер с флешки или диска.
Как отключить опцию Secure Boot на ноутбуке HP
Видим наш параметр безопасной загрузки Secure Boot, выставляем его в положение Disabled (отключено), а опцию «режима совместимости с другими операционными системами» «Legacy support» переводим в положение «Enabled»,
на предупреждение отвечаем Yes.
Сохраняем настройки, жмём F-10, выбираем Yes и Enter, ноутбук перезагружаемся, после перезагрузки выходит вот такое окно с предупреждением «A change to the operating system secure boot mode is peding…» По «англицки» на предлагают ввести на клавиатуре ноутбука код 8721 (в вашем случае код конечно будет другой) и нажать Enter, после этого изменения в настройках БИОСа UEFI будут сохранены и ноутбук перезагрузится.
Как отключить опцию Secure Boot на ноутбуке Samsung. Aptio Setup Utility
с помощью стрелок на клавиатуре выделяем её и ставим в «Disabled», нажимаем «Enter»
на предупреждение о том, что компьютер может загрузиться с ошибкой жмём Enter.
В этом же разделе ниже появляется параметр «OS Mode Selection», выделяем его и жмём «Enter»
выставляем в положение «CMS OS» или «UEFI and Legacy OS» и нажимаем «Enter».
Как отключить опцию Secure Boot на ноутбуке Packard Bell
Жмём при загрузке клавишу F2, реже F6 и попадаем в БИОС UEFI ноутбука,
здесь идём во вкладку Boot.
Если до включения ноутбука Вы подключили к нему флешку, то она может не определиться сразу в этом меню.
Выставляем опцию Boot Mode в положение Legacy BIOS.
А опцию Secure Boot выставляем в положение Disabled.
Далее жмём клавишу F10, этим мы сохраняем настройки внесённые нами в БИОС ноутбука Packard Bell, затем перезагружаемся, жмём при загрузке клавишу F2 и входим опять в БИОС.
Теперь флешка должна определиться . Выставляйте флешку на первую позицию, сохраняйте настройки и перезагружайтесь. Если загрузочная флешка сделана по нашим статьям, то загрузка произойдёт успешно.
Как отключить Secure Boot на стационарном компьютере
жмём Enter и входим в неё, опять жмём Enter и выбираем Other OS (другая операционная система),
теперь выходим отсюда и выбираем CSM (Compatibility Support Module),
ставим опцию Запуск CSM в Enabled.
В открывшихся дополнительных опциях выбираем Параметры загрузочных устройств и выставляем Только Legacy OpROM или UEFI и Legacy OpROM.
Далее опцию Параметры устройств хранения, выставляем в положение Сначала Legacy OpROM или Both, Legacy OpROM first.
Материнская плата MSI. Подраздел «Boot mode select».
Примечание: На многих ноутбуках невозможно отключить опцию Secure Boot, так как она неактивна, в этом случае может помочь прошивка БИОСа ноутбука последним обновлением.
Компьютерные вирусы стали неотъемлемой частью нашей жизни. О них слышали даже те люди, которые сроду не пользовались компьютерами. Для улучшение защиты от зловредного ПО и был внедрен протокол Secure Boot. О том, с чем его едят и как его отключать будет подробно описано в статье.
Информация по UEFI Secure Boot
Данная функция может быть полезна для корпоративного сегмента, так как позволяет предотвратить несанкционированную загрузку компьютера с неавторизованных носителей, которые могут содержать различное вредоносное и шпионское ПО.
Обычным же пользователям ПК эта возможность ни к чему, наоборот, в некоторых случаях она может даже мешать, например, если вы хотите установить Linux совместно с Windows. Также из-за неполадок с настройками UEFI во время работы в операционной системе может вылазить сообщение об ошибке.
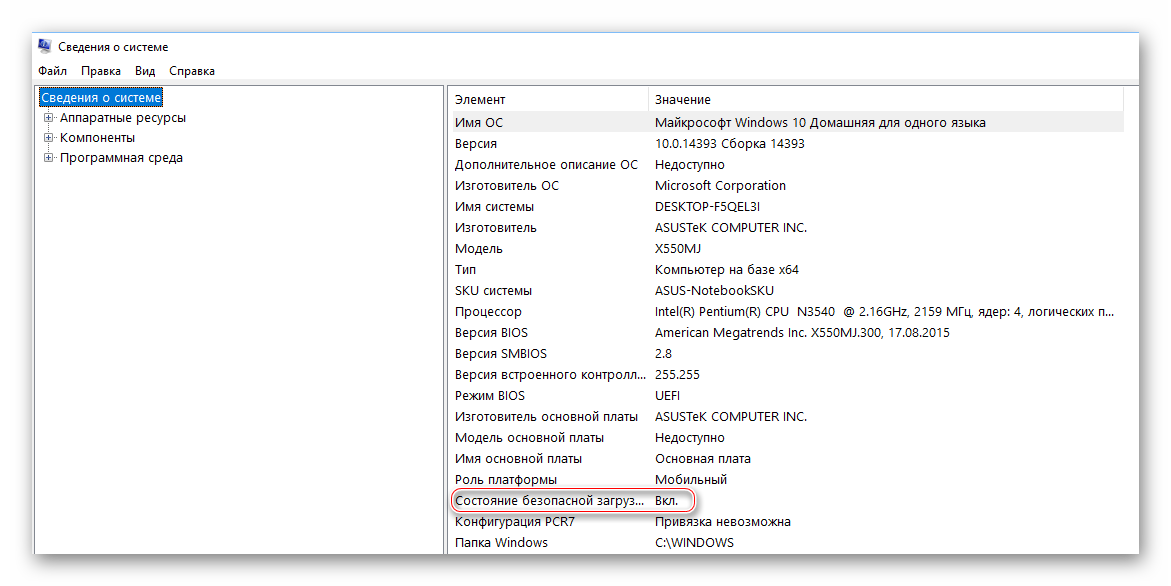
Чтобы узнать, включена ли у вас данная защита, необязательно переходить в BIOS и искать информацию по этому поводу, достаточно сделать несколько простых шагов, не выходя из Windows:
- Откройте строку «Выполнить», используя комбинацию клавиш Win+R, затем введите туда команду «cmd».
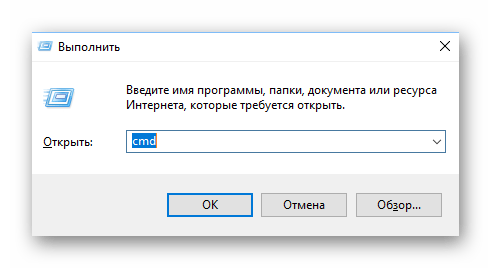
После ввода откроется «Командная строка», куда нужно прописать следующее:
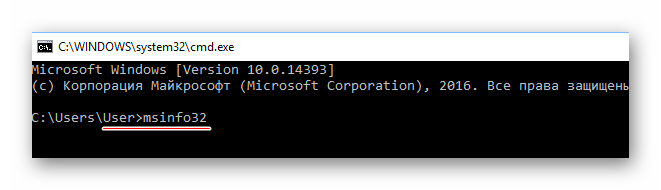
В открывшемся окне выберите пункт «Сведения о системе», находящийся в левой части окна. Далее нужно найти строчку «Состояние безопасной загрузки». Если напротив стоит «Откл.», то вносить какие-либо изменения в BIOS не нужно.
В зависимости от производителя материнской платы, процесс отключения данной функции может выглядеть по-разному. Рассмотрим варианты для самых ходовых производителей материнских плат и компьютеров.
- Войдите в BIOS.
Подробнее: Как войти в BIOS на ASUS
В главном верхнем меню выберите пункт «Boot». В некоторых случаях главного меню может не быть, вместо него будет приведён список различных параметров, где нужно найти пункт с таким же названием.
Перейдите в «Secure Boot» или и найдите параметр «OS Type». Выберите его при помощи клавиш со стрелочками.
Нажмите Enter и в выпавшем меню поставьте пункт «Other OS».
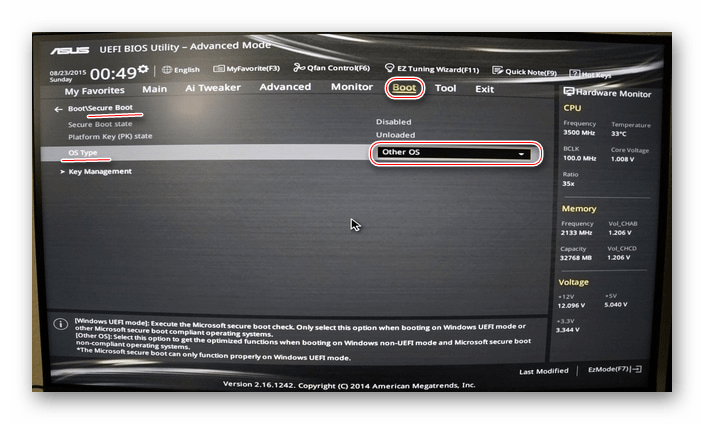
Выйдите при помощи «Exit» в верхнем меню. При выходе подтвердите изменения.
- Войдите в BIOS.
Подробнее: Как войти в BIOS на HP
Теперь перейдите во вкладку «System Configuration».
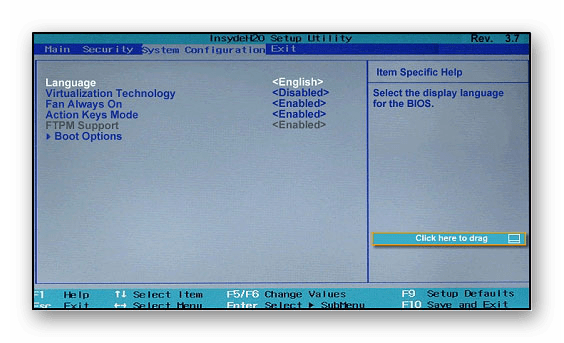
Оттуда войдите в раздел «Boot Option» и найдите там «Secure Boot». Выделите его и нажмите Enter. В выпавшем меню нужно поставить значение «Disable».
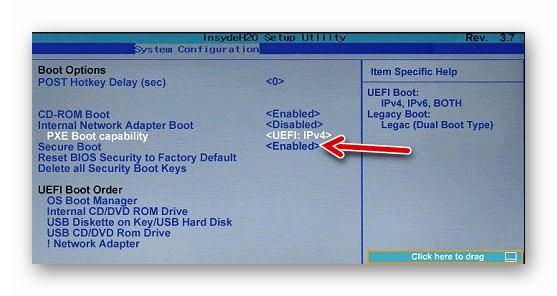
Выйдите из BIOS с сохранением изменений, используя клавишу F10 или пункт «Save & Exit».
Способ 3: Для Toshiba и Lenovo
Здесь, после входа в BIOS, вам нужно выбрать раздел «Security». Там должен быть параметр «Secure Boot», напротив которого нужно установить значение «Disable».
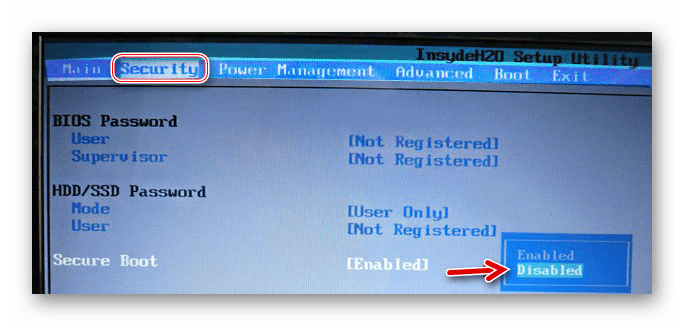
Способ 4: Для Acer
Если с предыдущими производителями всё было относительно просто, то тут изначально нужный параметр будет недоступен для внесения изменений. Чтобы разблокировать его, понадобится поставить пароль на BIOS. Сделать это можно по следующей инструкции:
- После входа в BIOS, перейдите в раздел «Security».
- В нём нужно найти пункт «Set supervisor password». Чтобы поставить пароль суперпользователя, вам нужно лишь выбрать этот параметр и нажать Enter. После этого открывается окно, куда требуется вписать придуманный пароль. Требований к нему нет практически никаких, поэтому это вполне может быть что-то вроде «123456».

Для того, чтобы все параметры BIOS разблокировались наверняка, рекомендуется произвести выход с сохранением изменений.
Чтобы снять режим защиты, воспользуйтесь этими рекомендациями:
- Повторно войдите в BIOS с использованием пароля и перейдите в раздел «Authentication», что в верхнем меню.
- Там будет параметр «Secure Boot», где нужно поменять «Enable» на «Disable».
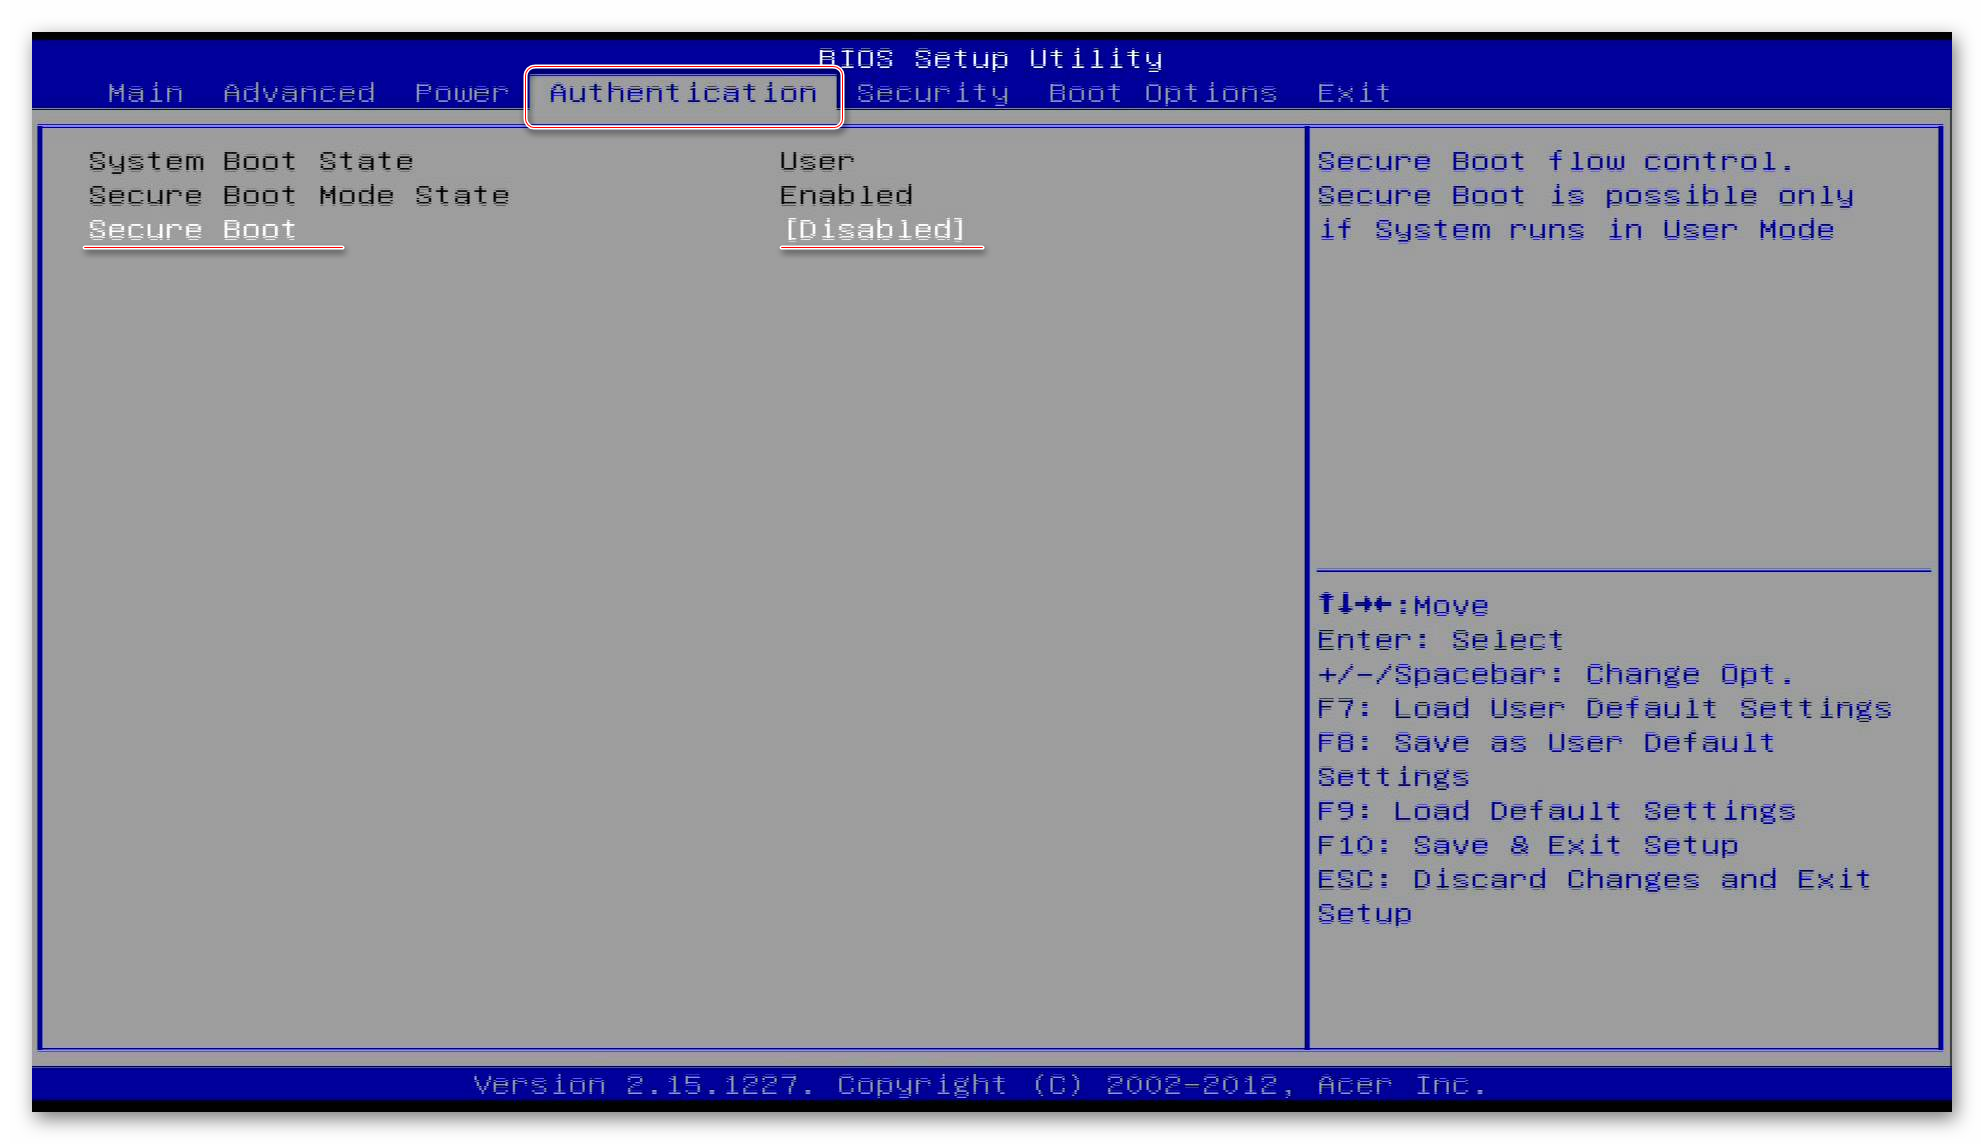
Теперь выйдите из BIOS с сохранением всех изменений.
Способ 5: Для материнских плат Gigabyte
После запуска БИОС вам нужно перейти во вкладку «BIOS Features», где необходимо поставить значение «Disable» напротив «Secure Boot».
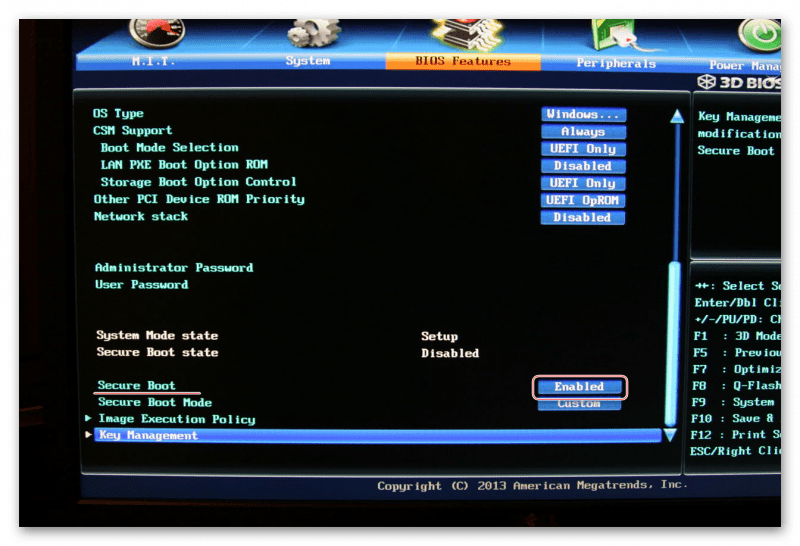
Выключить UEFI Secure Boot не так сложно, как может показаться на первый взгляд. К тому же, как таковой пользы для обычного пользователя данный параметр в себе не несёт.
Опишите, что у вас не получилось.
Наши специалисты постараются ответить максимально быстро.
ASRock motherboards
Disable Secure Boot
- Enter the BIOS:
- Reboot system and press Del repeatedly at system start.
- If that does not work, go in Windows, hold the «Shift» key and select Restart from the Start Menu. After restart, the Advanced Startup menu options will appear. Go to Troubleshoot > Advanced options > UEFI Firmware Settings and press Restart.
- Switch to «Advanced Mode» if the BIOS is in «Easy Mode».
- Go to Security-> set «Secure Boot» to Disabled.
- Save and exit.
Enable Secure Boot
Precautionary notice: If you haven’t had this enabled before, your OS will not boot if your boot disk partition style is not GPT. See «Checking MBR or GPT partition style» of this guide.
- Enter the BIOS:
- Reboot system and press Del repeatedly at system start.
- If that does not work, go in Windows, hold the «Shift» key and select Restart from the Start Menu. After restart, the Advanced Startup menu options will appear. Go to Troubleshoot > Advanced options > UEFI Firmware Settings and press Restart.
- Switch to «Advanced Mode» if the BIOS is in «Easy Mode».
- Go to Boot->CSM(Compatibility Support Module)-> set CSM to Disabled.
- Save and exit.
- Enter BIOS.
- Go to Security and set «Secure Boot» to Enabled.
- Save and exit.
Как отключить UEFI/Secure Boot (разблокировать BIOS)?
Купил ноутбук Asus, хотел загрузится с загрузочного диска чтоб переустановить Windows 8, на Windows 7, не могу загрузится с диска, Что делать?
Вам необходимо отключить так называемый режим – Secure Boot
Просто находим изображение со своим BIOS и смотрим как в нем отключается UEFI.
Secure Boot – это защитная функция, созданная в 2012 году корпорацией Майкрософт в результате чего не может быть доставлен в приоритете загрузки BIOS на CD / DVD диске, который означает, что вы не можете загрузить диск, и вы не можете поставить приоритет загрузки к USB, будь то флэш-накопитель USB или внешний жесткий внешний диск. Доступ Т.е. полностью закрыт, но вы можете отключить эту защиту, предусмотрен.
В зависимости от способа, чтобы отключить производителей могут отличаться от описанных здесь, но в целом, суть остается той же. Главное понять, что цель Secure Boot – официальные ключи, которые пользователь должен приобрести за счет собственных средств.Вот 3 самых распространённых BIOS (и инструкция как отключить UEFI):
В старых версиях BIOS-а отключить Secure Boot было довольно легко:

В новых версиях BIOS-а, Secure Boot отключается на порядок сложнее. Просто находим Свое изображение (или изображениЯ) и смотрим на них как отключается этот самый Secure Boot.
How Does Secure Boot Work?
Once you power on a PC, it starts the process of executing code that configures the processor, memory, and hardware peripherals to make a preparation for the operating system to boot.
During the preparation, Secure Boot checks the signature of firmware code that exists on hardware peripherals like storage deices.
During the boot process, secure Boot will check for an embedded signature inside of the fireware module. If the signature match against a database of signature in Secure Boot, the nodule is allowed to execute.
It can be said that Secure Boot works like a security gate. Code with valid credentials can get through the security gate and execute. Surely, code with bad credentials or no credential will be refused.
Что такое Secure Boot (Безопасная загрузка) и когда может потребоваться ее отключение?
Secure Boot — одно из новшеств, привнесенных при внедрении UEFI. Это в свою очередь приемник БИОСа. Он, соответственно, отвечает за подготовку и загрузку ОС. BIOS можно считать очень простой утилитой с примитивным дизайном, которая прошита в материнскую плату. UEFI выполняет те же функции, но это уже весьма красивая и продвинутая программа. Например, при упорстве с помощью UEFI можно даже просматривать содержимое подключенных накопителей, что для BIOS считалось бы невероятным новшеством.
Не одними только эстетическими побуждениями руководствовались творцы UEFI. Одной из важных целей при разработке было обнаружить и ограничить влияние вредоносного ПО. Предполагалось, что технология станет препятствовать его загрузке вместе с операционной системой (ОС), а также исполнению на уровня ядра ОС после ее запуска. Честь исполнять эту важную миссию выпала на протокол Secure Boot. Техническая реализация была такой: использовалась криптографическая схема с открытыми и закрытыми сигнатурами (электронными цифровыми подписями, ЭЦП). В общем виде цели были достигнуты, но на практике это требовало определенных и правильных действий не только со стороны пользователей, но и со стороны производителей компьютерного оборудования. Описание всего процесса займет много времени, так что остановимся на ключевых особенностях:
- программные компоненты (драйвера, загрузчики ОС) имеют специальные ЭЦП, также они есть и в прошивке материнки, но характеристики этих ЭЦП отличается;
- при использовании ресурсов компьютера компоненты должны доказать при помощи ЭЦП, что они не вирусы;
- ключевой фактор безопасности — закрытый ключ, который в идеале должен быть уникальным у каждого ПК.
Сложности с технологией начались еще на этапе внедрения, когда Microsoft заявила, что с помощью протокола будет ограничивать установку других ОС на компьютеры с предустановленной Windows. Тогда от таких планов отказались под натиском общественности, но осадок остался. На сегодня основная сложность заключается в том, что производители материнских плат используют одинаковые закрытые ключи для всей своей продукции либо для отдельных линеек. В любом случае благие намерения привели к тупику.
В подавляющем большинстве случаев отключать Secure Boot стоит для решения двух проблем:
- Если не устанавливается или не загружается ОС.
- При невозможности загрузиться с загрузочной флешки.
Secure Boot сам по себе никаким образом не нагружает систему, так как работает на более низком программном уровне. Отключение протокола однозначно не улучшит отзывчивость системы и не повысит быстродействие процессора.
Исправление неполадок
Иногда настройки Secure Boot могут оказаться неправильными.
В этом случае, даже установив систему, в углу рабочего стола можно увидеть сообщение об ошибке типа «Профессиональная Безопасная загрузка (SecureBoot) настроена неправильно Build 9600».
Причина появления этой информации заключается вовсе не в том, что операционная система оказалась нелицензионной или была неправильно активирована, а только о снижении безопасности компьютера и необходимости в следующих действиях:
- Определение одним из трёх известных способов, работает ли в настоящее время Secure Boot;
- Проверка типа политики безопасности;
- Если режим отключён, для устранения надписи о проблемах с безопасностью следует его включить (при установке системы можно снова выбрать отключение SB), перезагрузить компьютер, войти в БИОС и включить Secure Boot.

Рис.5. Включение SB в настройках UEFI материнской платы AsRock для решения неполадки.
Если применённый метод не помог устранить проблему, настройки UEFI следует попробовать сбросить до заводских.
Для этого в БИОС есть пункт Factory Default. При отсутствии поддержки этого режима у компьютера решить вопрос, скорее всего, не получится.
Единственный возможный вариант – установка таких обновлений от Microsoft, как KB288320, которое находится в составе пакета GA Rollup A.
Скачать его можно с официального сайта производителя, обязательно учитывая разрядность вашей системы – х86 или 64.
Активируйте программный модуль TPM
TPM — это криптографический модуль для шифрования данных и защиты от взлома. Он представляет собой отдельный чип на материнской плате. На большинстве моделей, продающихся в России, такого модуля нет из-за необходимой сертификации такого оборудования. Но может быть специальный слот для его подключения. Также многие материнские платы поддерживают программную реализацию TPM.
Обратите внимание, в системных требованиях Windows 11 указан TPM версии 2.0. Напомним, ранее компания заявляла, что будет достаточно более старой версии 1.2
Чтобы проверить наличие модуля, нажмите сочетание клавиш Win + R и выполните команду tpm.msc. Откроется окно «Управление доверенным платформенным модулем на локальном компьютере». Если высветилось предупреждение «Не удается найти совместимый доверенный платформенный модуль», значит модуль не активен.
Рассмотрим активацию модуля на примере материнской платы ASUS с логикой от AMD. Сначала нужно попасть в BIOS (при загрузке нажмите Del или F2). Затем нажмите F7, чтобы перейти к расширенным настройкам. Переключитесь на вкладку Advanced и выберите строку AMD fTPM configuration. Далее активируйте (enabled) строку AMD fTPM switch. Подробнее об активации модуля TPM на других материнских платах читайте в нашем гайде «Как настроить TPM 2.0 для установки Windows 11».
Кроме того, в сети уже научились обходить требование Windows 11 по TPM путем замены файла appraiserres.dll, который можно взять из образа Windows 10.
Security implications in Machine-Owner Key management
The MOK generated at installation time or on upgrade is machine-specific, and only allowed by the kernel or shim to sign kernel modules, by use of a specific KeyUsage OID (1.3.6.1.4.1.2312.16.1.2) denoting the limitations of the MOK.
Recent shim versions include logic to follow the limitations of module-signing-only keys. These keys will be allowed to be enrolled in the firmware in shim’s trust database, but will be ignored when shim or GRUB validate images to load in firmware. Shim’s verify() function will only successfully validate images signed by keys that do not include the «Module-signing only» (1.3.6.1.4.1.2312.16.1.2) KeyUsage OID. The Ubuntu kernels use the global trust database (which includes both shim’s and the firmware’s) and will accept any of the included keys as signing keys when loading kernel modules.
Given the limitations imposed on the automatically generated MOK and the fact that users with superuser access to the system and access to the system console to enter the password required when enrolling keys already have high-level access to the system; the generated MOK key is kept on the filesystem as regular files owned by root with read-only permissions. This is deemed sufficient to limit access to the MOK for signing by malicious users or scripts, especially given that no MOK exists on the system unless it requires third-party drivers. This limits the possibility of compromise from the misuse of a generated MOK key to signing a malicious kernel module. This is equivalent to compromise of the userland applications which would already be possible with superuser access to the system, and securing this is out of the scope of UEFI Secure Boot.
Previous systems may have had Secure Boot validation disabled in shim. As part of the upgrade process, these systems will be migrated to re-enabling Secure Boot validation in shim and enrolling a new MOK key when applicable.
What is UEFI Secure Boot?
UEFI Secure boot is a verification mechanism for ensuring that code launched by firmware is trusted.
Proper, secure use of UEFI Secure Boot requires that each binary loaded at boot is validated against known keys, located in firmware, that denote trusted vendors and sources for the binaries, or trusted specific binaries that can be identified via cryptographic hashing.
Most x86 hardware comes from the factory pre-loaded with Microsoft keys. This means we can generally rely on the firmware on these systems to trust binaries that are signed by Microsoft, and the Linux community heavily relies on this assumption for Secure Boot to work. This is the same process used by Red Hat and SUSE, for instance.
Many ARM and other architectures also support UEFI Secure Boot, but may not be pre-loading keys in firmware. On these architectures, it may be necessary to re-sign boot images with a certificate that is loaded in firmware by the owner of the hardware.
Initial implementation plan: Implementation Plan.
MSI motherboards
Disable Secure Boot
- Enter the BIOS:
- Reboot system and press Del repeatedly at system start.
- If that does not work, go in Windows, hold the «Shift» key and select Restart from the Start Menu. After restart, the Advanced Startup menu options will appear. Go to Troubleshoot > Advanced options > UEFI Firmware Settings and press Restart.
- Switch to «Advanced Mode» if the BIOS is in «Easy Mode».
- Go to «Advanced»-> «Settings»-> «Windows OS Configuration»->Secure Boot-> set «Secure Boot» to Disabled.
- Save and exit.
Enable Secure Boot
Precautionary notice: If you haven’t had this enabled before, your OS will not boot if your boot disk partition style is not GPT. See «Checking MBR or GPT partition style» of this guide.
- Enter the BIOS:
- Reboot system and press Del repeatedly at system start.
- If that does not work, go in Windows, hold the «Shift» key and select Restart from the Start Menu. After restart, the Advanced Startup menu options will appear. Go to Troubleshoot > Advanced options > UEFI Firmware Settings and press Restart.
- Switch to «Advanced Mode» if the BIOS is in «Easy Mode».
- If you want to enable Secure Boot: «Advanced»-> «Settings»-> «Windows OS Configuration»-> look for «Windows 8/8.1 Feature» or «Windows 10 WHQL Support» and set it to «UEFI».
- Save and exit.
- Enter BIOS.
- Go to «Advanced»-> «Settings»-> «Windows OS Configuration»->Secure Boot-> set «Secure Boot» to Enabled.
- Save and exit.
Примеры отключения Secure Boot на разных ноутбуках и материнских платах
Общий алгоритм всегда один и тот же:
- Вход в UEFI.
- Поиск нужной опции.
- Отключение SecureBoot.
- Запись изменений.
Важно, что этот протокол безопасности поддерживается только в Windows 8 и более поздних версиях. Следовательно, если у вас в прошивке материнской платы включен Secure Boot, но на ПК установлена Windows 7, то ничего отключать не надо
Опция безопасной загрузки все равно не работает, а возможные проблемы с запуском ОС нужно искать в других местах.
Как отключить Secure Boot и UEFI на ноутбуке Acer Aspire?
Есть много моделей ноутбуков этого производителя, но специфика такова, что сначала требуется создать собственный пароль. Общий алгоритм действия следующий:
- заходите в BIOS-UEFI нажатием на клавишу F2 или Delete;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password»;
- в специальном окошке 2 раза вводите пароль. Не изощряйтесь, используйте простую комбинацию;
- успешность будет подтверждена сообщением «Changes have been saved»;
- переходите во вкладку «Boot» и в строке «Boot Mode» указываете значение «Legacy»;
- жмете F10 и выполняете запись модификаций установок;
- при последующей перегрузке снова войдите в UEFI;
- переходите во вкладку «Security», выбираете опцию «Set Supervisor Password», вводите ранее указанный пароль;
- переходите во вкладку «Boot» и в строке «Secure Boot» указываете значение «Disabled»;
- снова сохраняете изменения.
Отключение Secure Boot на ноутбуках Pavilion и других моделях HP?
- Для входа в биос жмите на ESC или ESC => F10 перед запуском Windows.
- Перейдите во вкладку «System Configuration», а в ней отыщите строчку «Boot Options».
- Установите для критерия «Secure Boot» опцию «Disabled», а для критерия «Legacy support» — «Enabled».
- Система спросит, действительно ли вы готовы изменить настройки — подтвердите это нажатием на «Yes».
- В конце нужно сохранить выполненные изменения нажатием на F10 и подтверждением «Yes».
При последующей перезагрузке будьте внимательны. Система перестрахуется и включит «защиту от дурака». Нужно смотреть на то, что идет после надписи «Operating System Boot Mode Change (021)» — там будет указана цифровая последовательность. Наберите ее и нажмите Enter. Если вам нужно просто отключить Secure Boot, то дальше ничего делать не нужно. Если же изначально все делалось ради возможности загрузиться с USB-носителя, то сразу после прохождения «защиты от дурака» жмите ESC, а потом F9. Установите требуемой флешке максимальный приоритет, чтобы она грузилась первой на жесткий диск.
На ноутбуках Dell
- F12 сразу после включения компьютера и перед стартом ОС.
- В верхней панели переходите во вкладку Boot и заходите в подраздел UEFI BOOT.
- Устанавливаете для критерия «Secure Boot» опцию «Disabled».
- Сохраняете изменения (F10 => «Yes») и перезагружаете ноутбук.
Secure Boot на ноутбуках Леново и Тошиба
Для входа в UEFI на этих устройствах нужно жать F12, после чего выполнять следующие действия:
- перейдите во вкладку «Security»;
- установите для критерия «Secure Boot» опцию «Disabled»;
- перейдите на вкладку «Advanced», а в ней зайдите в меню «System Configuration»;
- установите для критерия «Boot Mode (OS Mode Selection)» опцию «CSM Boot (CMS OS), (UEFI and Legacy OS)»;
- сохраните все нажатием на F10 => «Yes».
Вариант отключения на устройствах Hewlett-Packard
Читай также: 5 Советов по настройке файла подкачки Windows (7/8/10)
Выполнение данной операции на некоторых моделях ноутбуков HP может быть сопряжено с некоторыми дополнительными действиями.
Одной из таких моделей является HP Pavilion.
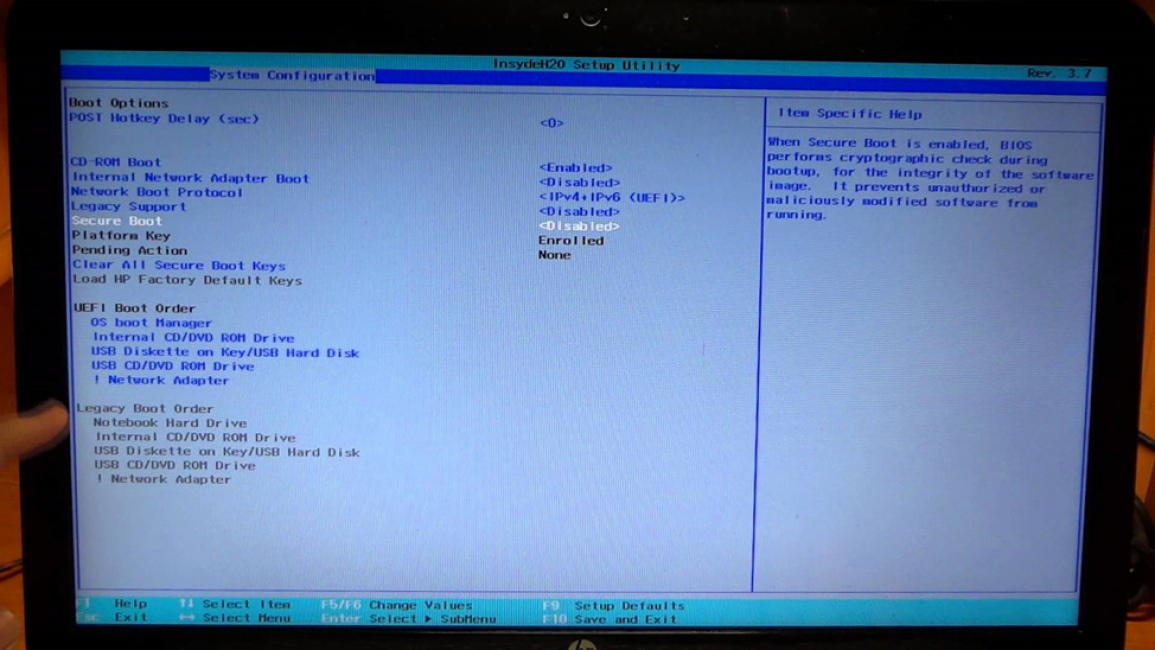
BIOS ноутбука HP
Изначально следует запустить ноутбук и в самом начале загрузки (как только на экране монитора появятся самые первые символы) нажать и удерживать некоторое время кнопкой Esc.
После этого появится «Startup Menu», которое содержит варианты загрузки.
Далее нужно воспользоваться кнопкой F10, чтобы попасть в окно настроек BIOS.
Войдя в него вам предстоит выбрать раздел меню «System Configuration», расположенный в верхней части окна, перемещаться к которому следует с помощью кнопок со стрелками.
Нажатием на Enter вы попадете в окно настроек данного пункта, в котором нужно выбрать из имеющегося списка пункт «Secure Boot».
Чтобы его отключить — установите напротив него значение (отключено).
После этого перейдите к пункту «Legacy support», отвечающему за совместимость с другими операционными системами.
Переведите его в состояние , так как по умолчанию данная функция отключена.
На ваши действия система выдаст предупреждение, которое необходимо проигнорировать и выбрать пункт «Yes».
Далее жмете на кнопку Enter, после чего происходит стандартная перезагрузка.
В ее процессе откроется окно с предупреждением о том, что произведено изменение режима безопасной загрузки операционной системы.
Для завершения произведенных настроек будет предложено ввести четырехзначный код и нажать на клавишу Enter.
После этого компьютер продолжит перезагрузку, а все имеющиеся изменения BIOS UEFI вступят в силу.
При его новом запуске необходимо удерживать Esc на клавиатуре, которая позволит войти в загрузочное меню.
Здесь вам понадобится выбрать вариант запуска операционной системы — жесткий диск, CD-Rom или загрузочная флешка.
Trusted Boot
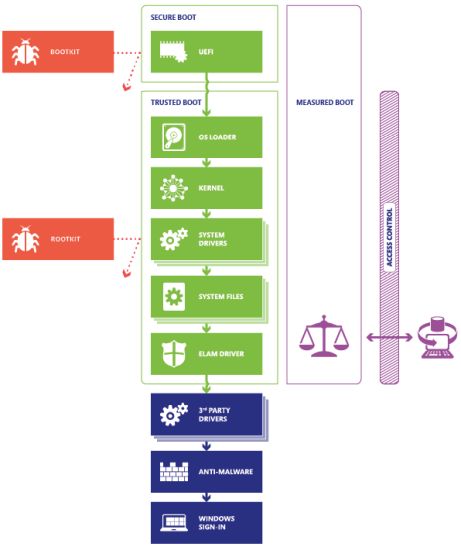
Доверенная загрузка запускается там, где останавливается безопасная загрузка, но в действительности применяется только к цифровой подписи Windows 10. Когда UEFI Secure Boot передает эстафету, Trusted Boot проверяет все остальные аспекты Windows, включая драйверы, файлы запуска и многое другое.
Во многом как Secure Boot, если Trusted Boot находит поврежденный или вредоносный компонент, он отказывается загружаться. Однако, в отличие от Secure Boot, Trusted Boot может автоматически устранять проблему в зависимости от серьезности проблемы. Изображение ниже объясняет, где Secure Boot и Trusted Boot сочетаются друг с другом в процессе загрузки Windows.
Как отключить Secure Boot в BIOS ноутбука
Доброго времени суток.
Довольно часто многие пользователи задают вопросы насчет Secure Boot (например, данную опцию иногда требуется отключить при установке Windows). Если ее не отключить, то эта защитная функция (разработанная Microsoft в 2012г.) будет проверять и искать спец. ключи, которые имеются только у ОС Windows 8 (и выше). Соответственно, загрузить ноутбук с какого-либо носителя вы не сможете…
В этой небольшой статье я хочу рассмотреть несколько популярных марок ноутбуков (Acer, Asus, Dell, HP) и показать на примере, как отключить Secure Boot.
В ажная заметка! Чтобы отключить Secure Boot, необходимо зайти в BIOS — а для этого нужно нажать соответствующие кнопки сразу после включения ноутбука. Этому вопросу посвящена одна из моих статей — https://pcpro100.info/kak-voyti-v-bios-klavishi-vhoda/. В ней указаны кнопки для разных производителей и подробно рассказано, как войти в BIOS. Поэтому, в этой статье я на этом вопросе останавливаться не буду…
(Скриншоты из BIOS ноутбука Aspire V3-111P)
После того, как вошли в BIOS, необходимо открыть вкладку «BOOT» и посмотреть активна ли вкладка « Secure Boot «. Скорее всего, она будет не активной и ее нельзя будет изменить. Такое происходит из-за того, что не установлен пароль администратора в разделе BIOS « Security «.

Чтобы его установить, следует открыть данный раздел и выбрать пункт « Set Supervisor Password » и нажать на Enter.

Далее ввести и подтвердить пароль и нажать Enter.
Собственно, после этого можно открыть раздел « Boot » — вкладка « Secure Boot » будет активна и ее можно переключить в Disabled (т.е. выключить, см. скриншот ниже).

После проведенных настроек, не забудьте сохранить их — кнопка F10 позволит сохранить все произведенные изменения в BIOS и выйти из него.
После перезагрузки ноутбука, он должен грузиться с любого* загрузочного устройства (например, с флешки с Windows 7).
Некоторые модели ноутбуков Asus (особенно новые) ставят, порой, начинающих пользователей в тупик. На самом деле, как в них можно отключить защищенную загрузку?
1. Сначала заходим в BIOS и открываем раздел « Security «. В самом низу будет пункт « Secure Boot Control » — его нужно переключить в disabled, т.е. выключить.
Далее нажимайте кнопку F10 — настройки будут сохранены, а ноутбук отправиться перезагружаться.

2. После перезагрузки снова войтдите в BIOS и затем в разделе «Boot» сделайте следующее:
- Fast Boot — переводим в режим Disabled (т.е. отключаем быструю загрузку. Вкладка есть не везде! Если у вас ее нет — то просто пропустите эту рекомендацию);
- Launch CSM — переключаем в режим Enabled (т.е. включаем поддержку и совместимость со «старыми» ОС и ПО);
- Затем снова жмем F10 — сохраняем настройки и перезагружаем ноутбук.

3. После перезагрузки входим в BIOS и открываем раздел « Boot » — в пункте « Boot Option» можно бужет выбрать загрузочный носитель, который подключен к USB порту (например). Скриншот ниже.

Затем сохраняем настройки BIOS и перезагружаем ноутбук (кнопка F10).
(Скриншоты с ноутбука Dell Inspiron 15 3000 Series)
В ноутбуках Dell отключение Secure Boot, наверное, одно из самых простых — достаточно одного захода в Bios и ненужно никаких паролей администраторов и пр.
После входа в BIOS — откройте раздел «Boot» и задайте следующие параметры:
- Boot List Option — Legacy (этим мы включаем поддержку старых ОС, т.е. совместимость);
- Security Boot — disabled (отключаем защищенную загрузку).

Собственно, далее можно отредактировать очередь загрузки. Большинство устанавливает новую ОС Windows с загрузочных USB флешек — поэтому ниже привожу скриншот, какую строку нужно подвинуть на самый верх, чтобы можно было загрузиться с флешки (USB Storage Device).

После введенных настроек нажмите кнопку F10 — этим вы сохраните введенные настройки, а затем кнопку Esc — благодаря ей вы выйдите из BIOS и перезагрузите ноутбук. Собственно, на этом отключение защищенной загрузки на ноутбуке Dell — завершено!
Заключение
- Secure Boot появился в компьютерном мире относительно недавно и этот протокол безопасности является составляющей UEFI — современным и актуальным видом прошивки материнских плат.
- Протокол безопасности препятствует запуску вредоносного ПО на более низком уровне, чем это делают обычные антивирусы. Поэтому при правильной настройке эта технология может существенно повысить устойчивость ПК к вирусам.
- Secure Boot стоит отключать по необходимости, если он препятствует старту системы с загрузочной флешки или при переустановке Windows. Просто для эксперимента технологию деактивировать не стоит.
- Для любого компьютера схема деактивации одна и та же — за счет указания подходящего критерия в нужном меню UEFI. Главное — это найти правильный путь к такому меню. Даже при существенных сложностях это займет не больше 10 минут.
Отключаем Secure Boot
Этот протокол является функцией UEFI, которая, пришла на смену привычному нам BIOS.
Эта технология дает возможность сделать проверку подписей драйверов и модулей ядра, вычисляя, тем самым, присутствие неподписанного вредоносного кода.
Поэтому Secure Boot довольно эффективно защищает ваш компьютер от вредоносных программ (буткитов), которые переписывают первый загрузочный сектор жесткого диска.
В случае, если вы приобретали свой ноутбук после 2010 года (именно тогда на смену BIOS пришла система UEFI) — вам для установки другой операционной системы либо для ее загрузки с установочной флешки потребуется отключение Unified Extensible Firmware Interface (UEFI).
Стоит отметить, что интерфейс BIOS UEFI у разных производителей ноутбуков и стационарных компьютеров в значительной степени отличается друг от друга, поэтому Secure Boot как отключить мы рассмотрим на примерах с различными моделями устройств.
Содержание этой статьи: